Un diagnostic technique avant d'agir
Avant toute recommandation, nous privilégions l'audit : comprendre précisément votre infrastructure existante, identifier ses points de fragilité réels, et mesurer objectivement son niveau de maturité face aux exigences actuelles de continuité d'activité et de cybersécurité.
Notre méthodologie
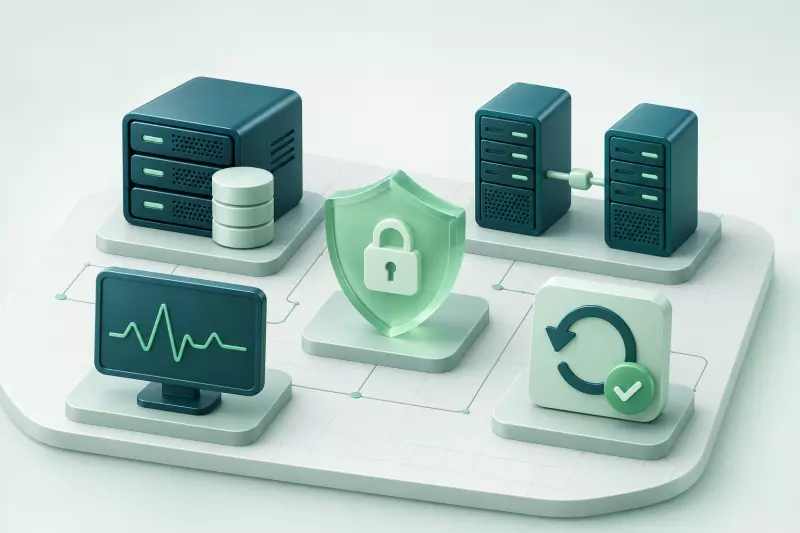
Notre méthodologie repose sur une grille d'évaluation structurée en 5 piliers, chacun noté sur la base de critères précis et de preuves collectées sur le terrain, pas sur une déclaration d'intention, mais sur ce qui est réellement en place et vérifiable.
- Existence & couverture des sauvegardes, l'ensemble des données critiques (serveurs, VM, NAS, applications, environnements SaaS type M365) est-il réellement identifié et sauvegardé ?
- Robustesse de l’architecture, l'architecture est-elle suffisamment redondante, diversifiée et externalisée pour résister à un incident majeur ?
- Résilience cyber & immutabilité, les sauvegardes sont-elles protégées contre les cybermenaces (ransomware, suppression malveillante), avec une véritable immuabilité des données ?
- Supervision & exploitation, les sauvegardes sont-elles activement surveillées, avec une gestion proactive des incidents ?
- Restaurabilité & validation, au-delà de la sauvegarde elle-même, l'entreprise est-elle réellement capable de restaurer, dans les délais attendus et sans dépendre d'une seule personne ?
Ce que vous obtenez
Chaque audit se conclut par un rapport de restitution complet :
- une synthèse exécutive avec score global et par pilier,
- les risques majeurs identifiés,
- un plan d'actions priorisé, actions immédiates, court terme et moyen terme, avec pour chacune un responsable,
- une échéance suggérée.
Pourquoi un audit ACP-i
Une expertise technique indépendante, sans logique de vente de licence : notre seul objectif est la fiabilité réelle de votre protection des données.
Que la mise en œuvre des recommandations nous soit ensuite confiée ou non, vous repartez avec une vision claire et objective de votre niveau de risque.
Que la mise en œuvre des recommandations nous soit ensuite confiée ou non, vous repartez avec une vision claire et objective de votre niveau de risque.